Praxisnahe Cybersecurity & GRC-Beratung auf Augenhöhe
Wir verwandeln komplexe Regulierungsanforderungen wie NIS-2, ISO 27001 und DORA in pragmatische, skalierbare Sicherheitsprozesse. Ohne unnötige Bürokratie – für Ihren nachhaltigen Geschäftserfolg.
Unsere Grundsätze in der Beratung
Was Sie von der Zusammenarbeit mit Reimann GRC erwarten dürfen
Pragmatismus statt Bürokratie
Wir erstellen keine kilometerlangen Ordner für das Regelwerk. Unsere Lösungen sind auf die reale Arbeitswelt Ihres Unternehmens zugeschnitten und schaffen Effizienz statt Ballast.
Tiefenwissen & Exzellenz
Compliance ist kein Abhaken von Checklisten. Durch fundierte Fachexpertise in Gesetzgebung und Technik verstehen wir sowohl die Sprache von IT-Teams als auch die Prioritäten des Managements.
Synergiegetriebener Ansatz
Einmal aufgebaut, mehrfach genutzt: Wir strukturieren Sicherheitsmaßnahmen so, dass Synergien zwischen ISO 27001, NIS-2 und weiteren Rahmenwerken optimal ausgenutzt werden.
Verbindliche Partnerschaft
Sicherheit ist eine Daueraufgabe. Wir begleiten Sie als verlässlicher Partner von der ersten Lückenanalyse bis hin zu Audits, Vorfallreaktion und fortlaufender Optimierung.
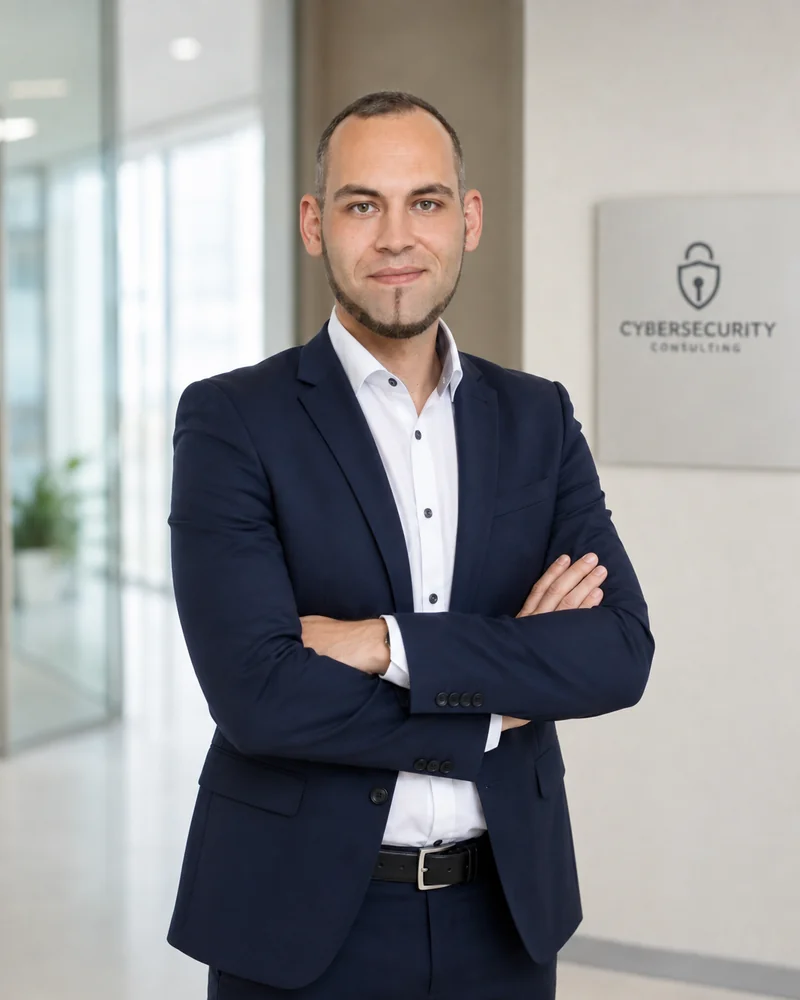 GRC & ISO Expert
Expertenberatung mit klarer Kante
Gründer & Lead ConsultantMit langjähriger Erfahrung an der Schnittstelle von IT-Infrastruktur, Risikomanagement und gesetzlicher Regulierungsarbeit unterstützt Reimann GRC Unternehmen dabei, regulatorische Lasten in echte Wettbewerbsvorteile zu verwandeln.
„Echte Informationssicherheit entsteht nicht im Dokumentenordner, sondern in verständlichen Prozessen, die von Teams akzeptiert und im Alltag getragen werden.“
Lernen wir uns persönlich kennen
Lassen Sie uns in einem unverbindlichen 30-minütigen Erstgespräch ermitteln, wo Ihr Unternehmen aktuell steht und welche Schritte Sie wirklich weiterbringen.
Erstgespräch vereinbaren →